LAPORAN PRATIKUM KEL 5
ROUTER OSPF
A. PENDAHULUAN
Mengapa dikatakan terkenal?
Yang menyebabkan OSPF menjadi
terkenal adalah karena routing protokol ini notabene adalah yang paling cocok
digunakan dalam jaringan lokal berskala sedang hingga enterprise. Misalnya di
kantor-kantor yang menggunakan lebih dari 50 komputer beserta
perangkat-perangkat lainnya, atau di perusahaan dengan banyak cabang dengan
banyak klien komputer, perusahaan multinasional dengan banyak cabang di luar
negeri, dan banyak lagi.
Mengapa dikatakan paling
cocok?
Karena
OSPF memiliki tingkat skalabilitas, reliabilitas, dan kompatibilitas yang
tinggi. Mengapa demikian? Nanti akan dibahas satu per satu di bawah. Selain
paling cocok, kemampuan routing protokol ini juga cukup hebat dengan disertai
banyak fitur pengaturan. Sebuah routing protokol dapat dikatakan memiliki
kemampuan hebat selain dapat mendistribusikan informasi routing dengan baik
juga harus dapat dengan mudah diatur sesuai kebutuhan penggunanya. OSPF
memiliki semua ini dengan berbagai pernak-pernik pengaturan dan fasilitas di
dalamnya. OSPF memang sangat banyak penggunanya karena fitur dan kemampuan yang
cukup hebat khususnya untuk jaringan internal sebuah organisasi atau
perusahaan. Dibandingkan dengan RIP dan IGRP, yang sama-sama merupakan routing
protokol jenis IGP (Interior Gateway Protocol), OSPF lebih powerful, skalabel,
fleksibel, dan lebih kaya akan fitur.
Apa Sebenarnya OSPF?
OSPF merupakan sebuah routing
protokol berjenis IGP yang hanya dapat bekerja dalam jaringan internal suatu
ogranisasi atau perusahaan. Jaringan internal maksudnya adalah jaringan di mana
Anda masih memiliki hak untuk menggunakan, mengatur, dan memodifikasinya. Atau
dengan kata lain, Anda masih memiliki hak administrasi terhadap jaringan
tersebut.
Jika Anda
sudah tidak memiliki hak untuk menggunakan dan mengaturnya, maka jaringan
tersebut dapat dikategorikan sebagai jaringan eksternal. Selain itu, OSPF juga
merupakan routing protokol yang berstandar terbuka. Maksudnya adalah routing
protokol ini bukan ciptaan dari vendor manapun. Dengan demikian, siapapun dapat
menggunakannya, perangkat manapun dapat kompatibel dengannya, dan di manapun
routing protokol ini dapat diimplementasikan.
OSPF
merupakan routing protokol yang menggunakan konsep hirarki routing, artinya
OSPF membagi-bagi jaringan menjadi beberapa tingkatan. Tingkatan-tingkatan ini
diwujudkan dengan menggunakan sistem pengelompokan area. Dengan menggunakan
konsep hirarki routing ini sistem penyebaran informasinya menjadi lebih teratur
dan tersegmentasi, tidak menyebar ke sana ke mari dengan sembarangan. Efek dari
keteraturan distribusi routing ini adalah jaringan yang penggunaan
bandwidth-nya lebih efisien, lebih cepat mencapai konvergensi, dan lebih
presisi dalam menentukan rute-rute terbaik menuju ke sebuah lokasi. OSPF
merupakan salah satu routing protocol yang selalu berusaha untuk bekerja
layaknya prinsip kerja seperti demikian.
Teknologi
yang digunakan oleh routing protokol ini adalah teknologi link-state yang
memang didesain untuk bekerja dengan sangat efisien dalam proses pengiriman
update informasi rute. Hal ini membuat routing protokol OSPF menjadi sangat
cocok untuk terus dikembangkan menjadi network berskala besar. Pengguna OSPF
biasanya adalah para administrator jaringan berskala sedang sampai besar.
Jaringan dengan jumlah router lebih dari sepuluh buah, dengan banyak
lokasi-lokasi remote yang perlu juga dijangkau dari pusat, dengan jumlah
pengguna jaringan lebih dari lima ratus perangkat komputer, mungkin sudah layak
menggunakan routing protocol ini.
Bagaimana OSPF Membentuk Hubungan
dengan Router Lain?
Untuk memulai semua aktivitas OSPF
dalam menjalankan pertukaran informasi routing, hal pertama yang harus
dilakukannya adalah membentuk sebuah komunikasi dengan para router lain. Router
lain yang berhubungan langsung atau yang berada di dalam satu jaringan dengan
router OSPF tersebut disebut dengan neighbour router atau router tetangga.
Langkah pertama yang harus dilakukan
sebuah router OSPF adalah harus membentuk hubungan dengan neighbour router.
Router OSPF mempunyai sebuah mekanisme untuk dapat menemukan router tetangganya
dan dapat membuka hubungan. Mekanisme tersebut disebut dengan istilah Hello
protocol.
Dalam membentuk hubungan dengan
tetangganya, router OSPF akan mengirimkan sebuah paket berukuran kecil secara
periodik ke dalam jaringan atau ke sebuah perangkat yang terhubung langsung
dengannya. Paket kecil tersebut dinamai dengan istilah Hello packet. Pada
kondisi standar, Hello packet dikirimkan berkala setiap 10 detik sekali (dalam
media broadcast multiaccess) dan 30 detik sekali dalam media Point-to-Point.
Hello packet berisikan informasi
seputar pernak-pernik yang ada pada router pengirim. Hello packet pada umumnya
dikirim dengan menggunakan multicast address untuk menuju ke semua router yang
menjalankan OSPF (IP multicast 224.0.0.5). Semua router yang menjalankan OSPF
pasti akan mendengarkan protokol hello ini dan juga akan mengirimkan hello
packet-nya secara berkala. Cara kerja dari Hello protocol dan pembentukan
neighbour router terdiri dari beberapa jenis, tergantung dari jenis media di
mana router OSPF berjalan.
OSPF Bekerja pada Media Apa Saja?
Seperti telah dijelaskan di atas,
OSPF harus membentuk hubungan dulu dengan router tetangganya untuk dapat saling
berkomunikasi seputar informasi routing. Untuk membentuk sebuah hubungan dengan
router tetangganya, OSPF mengandalkan Hello protocol. Namun uniknya cara kerja
Hello protocol pada OSPF berbeda-beda pada setiap jenis media. Ada beberapa
jenis media yang dapat meneruskan informasi OSPF, masing-masing memiliki
karakteristik sendiri, sehingga OSPF pun bekerja mengikuti karakteristik
mereka. Media tersebut adalah sebagai berikut:
Broadcast Multiaccess
Media
jenis ini adalah media yang banyak terdapat dalam jaringan lokal atau LAN
seperti misalnya ethernet, FDDI, dan token ring. Dalam kondisi media seperti
ini, OSPF akan mengirimkan traffic multicast dalam pencarian router-router
neighbour-nya. Namun ada yang unik dalam proses pada media ini, yaitu
akan terpilih dua buah router yang berfungsi sebagai Designated Router (DR) dan
Backup Designated Router (BDR).
Point-to-Point
Teknologi
Point-to-Point digunakan pada kondisi di mana hanya ada satu router lain yang
terkoneksi langsung dengan sebuah perangkat router. Contoh dari teknologi ini
misalnya link serial. Dalam kondisi Point-to-Point ini, router OSPF tidak perlu
membuat Designated Router dan Back-up-nya karena hanya ada satu router yang
perlu dijadikan sebagai neighbour. Dalam proses pencarian neighbour ini, router
OSPF juga akan melakukan pengiriman Hello packet dan pesan-pesan lainnya
menggunakan alamat multicast bernama AllSPFRouters 224.0.0.5.
Point-to-Multipoint
Media
jenis ini adalah media yang memiliki satu interface yang menghubungkannya
dengan banyak tujuan. Jaringan-jaringan yang ada di bawahnya dianggap
sebagai serangkaian jaringan Point-to-Point yang saling terkoneksi langsung ke
perangkat utamanya. Pesan-pesan routing protocol OSPF akan direplikasikan ke
seluruh jaringan Point-to-Point tersebut.
Pada
jaringan jenis ini, traffic OSPF juga dikirimkan menggunakan alamat IP
multicast. Tetapi yang membedakannya dengan media berjenis broadcast
multi-access adalah tidak adanya pemilihan Designated dan Backup Designated
Router karena sifatnya yang tidak meneruskan broadcast.
Nonbroadcast Multiaccess (NBMA)
Media
berjenis Nonbroadcast multi-access ini secara fisik merupakan sebuah serial
line biasa yang sering ditemui pada media jenis Point-to-Point. Namun secara
faktanya, media ini dapat menyediakan koneksi ke banyak tujuan, tidak hanya ke
satu titik saja. Contoh dari media ini adalah X.25 dan frame relay yang sudah
sangat terkenal dalam menyediakan solusi bagi kantor-kantor yang terpencar
lokasinya. Di dalam penggunaan media ini pun dikenal dua jenis penggunaan,
yaitu jaringan partial mesh dan fully mesh.
OSPF
melihat media jenis ini sebagai media broadcast multiaccess. Namun pada
kenyataannya, media ini tidak bisa meneruskan broadcast ke titik-titik yang ada
di dalamnya. Maka dari itu untuk penerapan OSPF dalam media ini, dibutuhkan
konfigurasi DR dan BDR yang dilakukan secara manual. Setelah DR dan BDR
terpilih, router DR akan mengenerate LSA untuk seluruh jaringan.
Dalam
media jenis ini yang menjadi DR dan BDR adalah router yang memiliki koneksi
langsung ke seluruh router tetangganya. Semua traffic yang dikirimkan dari
router-router neighbour akan direplikasikan oleh DR dan BDR untuk masing-masing
router dan dikirim dengan menggunakan alamat unicast atau seperti layaknya
proses OSPF pada media Point-to-Point.
Bagaimana Proses OSPF Terjadi?
Secara
garis besar, proses yang dilakukan routing protokol OSPF mulai dari awal hingga
dapat saling bertukar informasi ada lima langkah. Berikut ini adalah
langkah-langkahnya:
1.
Membentuk
Adjacency Router
Adjacency
router arti harafiahnya adalah router yang bersebelahan atau yang terdekat.
Jadi proses pertama dari router OSPF ini adalah menghubungkan diri dan saling
berkomunikasi dengan para router terdekat atau neighbour router. Untuk dapat
membuka komunikasi, Hello protocol akan bekerja dengan mengirimkan Hello
packet. Misalkan ada dua buah router, Router A dan B yang saling
berkomunikasi OSPF. Ketika OSPF kali pertama bekerja, maka kedua router
tersebut akan saling mengirimkan Hello packet dengan alamat multicast sebagai
tujuannya. Di dalam Hello packet terdapat sebuah field yang berisi Neighbour
ID. Misalkan router B menerima Hello packet lebih dahulu dari router A. Maka
Router B akan mengirimkan kembali Hello packet-nya dengan disertai ID dari
Router A.
Ketika
router A menerima hello packet yang berisikan ID dari dirinya sendiri, maka
Router A akan menganggap Router B adalah adjacent router dan mengirimkan
kembali hello packet yang telah berisi ID Router B ke Router B. Dengan demikian
Router B juga akan segera menganggap Router A sebagai adjacent routernya.
Sampai di sini adjacency router telah terbentuk dan siap melakukan pertukaran
informasi routing.
Contoh
pembentukan adjacency di atas hanya terjadi pada proses OSPF yang
berlangsung pada media Point-to-Point. Namun, prosesnya akan lain lagi jika
OSPF berlangsung pada media broadcast multiaccess seperti pada jaringan
ethernet. Karena media broadcast akan meneruskan paket-paket hello ke seluruh
router yang ada dalam jaringan, maka adjacency router-nya tidak hanya satu.
Proses pembentukan adjacency akan terus berulang sampai semua router yang ada
di dalam jaringan tersebut menjadi adjacent router.
Namun apa
yang akan terjadi jika semua router menjadi adjacent router? Tentu komunikasi
OSPF akan meramaikan jaringan. Bandwidth jaringan Anda menjadi tidak efisien
terpakai karena jatah untuk data yang sesungguhnya ingin lewat di dalamnya akan
berkurang. Untuk itu pada jaringan broadcast multiaccess akan terjadi lagi
sebuah proses pemilihan router yang menjabat sebagai “juru bicara” bagi
router-router lainnya.
Router
juru bicara ini sering disebut dengan istilah Designated Router. Selain router
juru bicara, disediakan juga back-up untuk router juru bicara ini. Router ini
disebut dengan istilah Backup Designated Router. Langkah berikutnya adalah
proses pemilihan DR dan BDR, jika memang diperlukan.
2.
Memilih
DR dan BDR (jika diperlukan)
Dalam
jaringan broadcast multiaccess, DR dan BDR sangatlah diperlukan. DR dan BDR
akan menjadi pusat komunikasi seputar informasi OSPF dalam jaringan tersebut.
Semua paket pesan yang ada dalam proses OSPF akan disebarkan oleh DR dan BDR.
Maka itu, pemilihan DR dan BDR menjadi proses yang sangat kritikal. Sesuai
dengan namanya, BDR merupakan “shadow” dari DR. Artinya BDR tidak akan
digunakan sampai masalah terjadi pada router DR. Ketika router DR bermasalah,
maka posisi juru bicara akan langsung diambil oleh router BDR. Sehingga
perpindahan posisi juru bicara akan berlangsung dengan smooth.
Proses
pemilihan DR/BDR tidak lepas dari peran penting Hello packet. Di dalam Hello
packet ada sebuah field berisikan ID dan nilai Priority dari sebuah router.
Semua router yang ada dalam jaringan broadcast multi-access akan menerima semua
Hello dari semua router yang ada dalam jaringan tersebut pada saat kali pertama
OSPF berjalan. Router dengan nilai Priority tertinggi akan menang dalam
pemilihan dan langsung menjadi DR. Router dengan nilai Priority di urutan kedua
akan dipilih menjadi BDR. Status DR dan BDR ini tidak akan berubah sampai salah
satunya tidak dapat berfungsi baik, meskipun ada router lain yang baru bergabung
dalam jaringan dengan nilai Priority-nya lebih tinggi.
Secara
default, semua router OSPF akan memiliki nilai Priority 1. Range Priority ini
adalah mulai dari 0 hingga 255. Nilai 0 akan menjamin router tersebut tidak
akan menjadi DR atau BDR, sedangkan nilai 255 menjamin sebuah router pasti akan
menjadi DR. Router ID biasanya akan menjadi sebuah “tie breaker” jika nilai
Priority-nya sama. Jika dua buah router memiliki nilai Priority yang sama, maka
yang menjadi DR dan BDR adalah router dengan nilai router ID tertinggi dalam
jaringan. Setelah DR dan BDR terpilih, langkah selanjutnya adalah mengumpulkan
seluruh informasi jalur dalam jaringan.
3.
Mengumpulkan
State-state dalam Jaringan
Setelah
terbentuk hubungan antar router-router OSPF, kini saatnya untuk bertukar
informasi mengenai state-state dan jalur-jalur yang ada dalam jaringan. Pada
jaringan yang menggunakan media broadcast multiaccess, DR-lah yang akan
melayani setiap router yang ingin bertukar informasi OSPF dengannya. DR akan
memulai lebih dulu proses pengiriman ini. Namun yang menjadi pertanyaan
selanjutnya adalah, siapakah yang memulai lebih dulu pengiriman data link-state
OSPF tersebut pada jaringan Point-to-Point?
Untuk itu,
ada sebuah fase yang menangani siapa yang lebih dulu melakukan pengiriman. Fase
ini akan memilih siapa yang akan menjadi master dan siapa yang menjadi slave
dalam proses pengiriman. Router yang menjadi master akan melakukan pengiriman
lebih dahulu, sedangkan router slave akan mendengarkan lebih dulu. Fase ini
disebut dengan istilah Exstart State. Router master dan slave
dipilih berdasarkan router ID tertinggi dari salah satu router. Ketika sebuah
router mengirimkan Hello packet, router ID masing-masing juga dikirimkan ke
router neighbour.
Setelah
membandingkan dengan miliknya dan ternyata lebih rendah, maka router tersebut
akan segera terpilih menjadi master dan melakukan pengiriman lebih dulu ke
router slave. Setelah fase Exstart lewat, maka router akan memasuki fase
Exchange. Pada fase ini kedua buah router akan saling mengirimkan Database
Description Packet. Isi paket ini adalah ringkasan status untuk seluruh media
yang ada dalam jaringan. Jika router penerimanya belum memiliki informasi yang
ada dalam paket Database Description, maka router pengirim akan masuk dalam
fase loading state. Fase loading state merupakan fase di mana sebuah router
mulai mengirimkan informasi state secara lengkap ke router tetangganya.
Setelah
loading state selesai, maka router-router yang tergabung dalam OSPF akan
memiliki informasi state yang lengkap dan penuh dalam database statenya. Fase
ini disebut dengan istilah Full state. Sampai fase ini proses awal OSPF sudah
selesai, namun database state tidak bisa digunakan untuk proses forwarding
data. Maka dari itu, router akan memasuki langkah selanjutnya, yaitu memilih
rute-rute terbaik menuju ke suatu lokasi yang ada dalam database state
tersebut.
4.
Memilih
Rute Terbaik untuk Digunakan
Setelah
informasi seluruh jaringan berada dalam database, maka kini saatnya untuk
memilih rute terbaik untuk dimasukkan ke dalam routing table. Jika sebuah rute
telah masuk ke dalam routing table, maka rute tersebut akan terus digunakan.
Untuk memilih rute-rute terbaik, parameter yang digunakan oleh OSPF adalah
Cost. Metrik Cost biasanya akan menggambarkan seberapa dekat dan cepatnya
sebuah rute. Nilai Cost didapat dari perhitungan dengan rumus: Cost of
the link = 108 /Bandwidth Router OSPF akan menghitung semua cost yang
ada dan akan menjalankan algoritma Shortest Path First untuk memilih rute
terbaiknya. Setelah selesai, maka rute tersebut langsung dimasukkan dalam
routing table dan siap digunakan untuk forwarding data.
5.
Menjaga
Informasi Routing Tetap Upto-date
Ketika
sebuah rute sudah masuk ke dalam routing table, router tersebut harus juga
me-maintain state database-nya. Hal ini bertujuan kalau ada sebuah rute yang
sudah tidak valid, maka router harus tahu dan tidak boleh lagi menggunakannya.
Ketika ada
perubahan link-state dalam jaringan, OSPF router akan melakukan flooding
terhadap perubahan ini. Tujuannya adalah agar seluruh router dalam jaringan
mengetahui perubahan tersebut. Sampai di sini semua proses OSPF akan terus
berulang-ulang. Mekanisme seperti ini membuat informasi rute-rute yang ada
dalam jaringan terdistribusi dengan baik, terpilih dengan baik dan dapat digunakan
dengan baik pula.
Jaringan Besar? Gunakan OSPF!
Sampai di
sini proses dasar yang terjadi dalam OSPF sudah lebih dipahami, meskipun masih
sangat dasar dan belum detail. Melihat proses terjadinya pertukaran informasi
di atas, mungkin Anda bisa memprediksi bahwa OSPF merupakan sebuah routing
protokol yang kompleks dan rumit. Namun di balik kerumitannya tersebut ada
sebuah kehebatan yang luar biasa. Seluruh informasi state yang ditampung dapat
membuat rute terbaik pasti terpilih dengan benar. Selain itu dengan konsep
hirarki, Anda dapat membatasi ukuran link-state database-nya, sehingga tidak
terlalu besar. Artinya proses CPU juga menjadi lebih ringan.
B.
TEORI
SINGKAT
Backbone
merupakan sebuah teknik yang digunakan dalam penggabungan beberapa jaringan lokal
pada masing-masing lantai dari bangunan bertingkat dengan menggunakan satu
jalur kabel utama dan khusus. Backbone merupakan jalan, saluran utama,
atau bisa disebut dengan jalan tol dalam sebuah jaringan.
Teknik
backbone merupakan teknik yang paling banyak digunakan karena dapat
mencega bottleneck yang terjadi pada server. Kabel yang digunakan biasanya
adalah jenis serat optik, kabel RG-58, atau RG-8. Sedangkan konektor yang
digunakan adalah ST untuk serat optik, BNC untuk kabel RG-58, dan AUI
untuk kabel RG-8.
Hal yang perlu diperhatikan sebelum membangung jaringan
backbone:
·
Kebutuhan
yang berkaitan dengan desain akses jaringan, meliputi jenis data, pelayanan,
IP, dan frame relay.
·
Kapasitas
yang dibutuhkan dalam membangun jaringan backbone tergantung pada
desain keluarannya.
·
Topologi
dan teknologi yang akan digunakan perlu dipertimbangkan.
·
Topologi
akan berpengaruh pada jumlah dan letak node, desain saluran, maupun keseluruhan
desain akses backbone.
Backbone
menyediakan banyak efisiensi yang tidak disediakan oleh jaringan
meshed-access, meliputi:
·
Penggabungan
lalu lintas (mengeliminasi path (saluran) yang memilki tipe lalu
lintas berbeda).
·
Platform
dengan bandwidth yang tinggi
·
Rerouting
dan redundancy
·
Skala
ekonomis
·
Arsitektur
untuk memperbaiki kerusakan atau gangguan sendiri
·
Berbagi
perlengkapan dan fasilitas antar berbagai lokasi
·
Routing
yang cerdas
·
Bandwidth
dinamik dengan alokasi sumber daya
·
Topologi
yang fleksibel dengan berbagai gaya desain
·
Pengaturan
jaringan yang terpusat maupun terdistribusi
·
Fleksibilitas
C.
DESAIN
JARINGAN UTAMA (BACKBONE)
a)
Teknologi dalam Membangun Jaringan
Backbone
Dalam
membangun jaringan backbone, teknologi yang perlu dipersiapkan antara lain:
·
Bridge
backbone ring
·
Fiber
Distributed Data Interface (FDDI) : 100 Mbps, Sistem dual ring dengan protocol
MAC token ring
·
Asynchronous
Transfer Mode ( ATM ), lokal switch, atau public switch FDDI
merupakan protokol yang digunakan untuk transmisi pada jaringan yang
mempunyai Token Passing Ring yang dapat meningkatkan kinerja jaringan. FDDI
menggunakan serat optik dengan kecepatan transmisi mencapai 100 Mpbs. FDDI
dapat menghubungkan sampai 500 terminal dengan jarak maksimum 2 km.
Asynchronous Transfer Mode ( ATM ) merupakan teknologi ini dikembangkan pada
awal tahun 1990-an. Prinsip pada ATM adalah setiap informasi harus
ditransfer ke dalam bentuk sel. ATM memiliki kecepatan transfer data yang
tinggi, yaitu mencapai 150 Mpbs. Teknologi ini sangat cocok digunakan
dalam pengiriman data dalam bentuk suara atau gambar (multimedia).
b)
Teknik Pengkabelan
Sistem
kabel pada jaringan backbone harus menyediakan interkoneksi antara ruang
peralatan komunikasi, ruang telekomunikasi, ruang terminal utama, dan
fasilitas masuk dalam struktur sistem telekomunikasi kabel. sistem
pengkabelan terdiri dari kabel backbone, kabel patch atau jumper yang
digunakan untuk menghubungkan lalu lintas transfer data. Kabel backbone menghubungkan
lalu lintas utama data.
Warna sebutan untuk tipe kabel serat
antara lain:
Single Mode fiber> Kuning
Multi Mode fiber 62.5 micron >
Orange
Multi Mode fiber 50 micron 1GB >
Orange
Multi Mode fiber 50 micron 10GB >
Aqua
Topologi
bus sering juga disebut sebagai topologi backbone, dimana ada sebuah
kabel coaxial yang dibentang kemudian beberapa komputer dihubungkan pada
kabel tersebut. Secara sederhana pada topologi bus, satu kabel media
transmisi dibentang dari ujung ke ujung, kemudian kedua ujung ditutup
dengan “terminator” atau terminating-resistance (biasanya berupa tahanan
listrik sekitar 60 ohm).
Pada titik
tertentu diadakan sambungan (tap) untuk setiap terminal. Wujud dari tap
ini bisa berupa “kabel transceiver” bila digunakan “thick coax” sebagai
media transmisi atau berupa “BNC T-connector” bila digunakan “thin coax”
sebagai media transmisi atau berupa konektor “RJ-45” dan “hub” bila digunakan
kabel UTP. Transmisi data dalam kabel bersifat “full duplex”, dan sifatnya
“broadcast”, semua terminal bisa menerima transmisi data. Suatu protokol
akan mengatur transmisi dan penerimaan data, yaitu Protokol Ethernet atau
CSMA/CD. Pemakaian kabel coax (10Base5 dan 10Base2) telah distandarisasi
dalam IEEE 802.3.
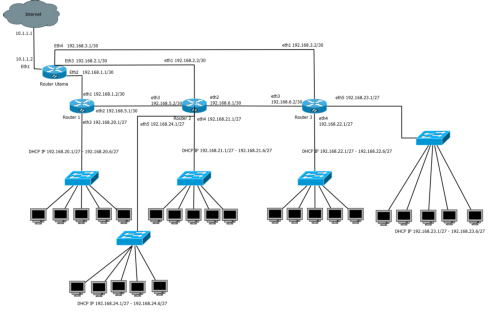
- TOPOLOGI JARINGAN
- SETTING ROUTER UTAMA
1. Buka Aplikasi Winbox
2. Klik MAC Address Router, klik
connect.
3. New Terminal, ketikan perintah:
system reset, -enter
4. Tekan Y, tunggu sampai router Disconnect,
kemudian klik Ok.
5. Jalankan kembali winbox.
6. Muncul Dialog Configuration
7. Kemudian klik remove configuration.
8. Muncul Dialog Router Disconnect,
klik OK.
9. Jalankan kembali Aplikasi
Winbox,Sampai pada langkah ini, Router Anda sudah di reset.
10. Setting Interface Seperti gambar
berikut :
·
Pada
Ether 1 diubah menjadi WAN
·
Pada
Ether 2 diubah menjadi Router 1
·
Pada
Ether 3 diubah menjadi Router 2
·
Pada
Ether 4 diubah menjadi Router 3
11. Setting IP Address pada
masing-masing Ethernet, seperti pada gambar berikut ini
Setting
OSPF, dengan cara :
·
Klik
Routing
·
Pilih
OSPF·
·
Klik
Networks, Klik +·
·
Atur
seperti Gambar :·
Langkah mengatur OSPF selanjutnya :
1. Klik Menu Instance
2. Lalu double klik default
atur seperti gambar :
- SETTING ROUTER 1
1. Buka Aplikasi Winbox
2. Klik MAC Address Router, klik
connect.
3. New Terminal, ketikan perintah:
system reset, -enter
4. Tekan Y, tunggu sampai router Disconnect,
kemudian klik Ok.
5. Jalankan kembali winbox.
6. Muncul Dialog Configuration
7. Kemudian klik remove configuration.
8. Muncul Dialog Router Disconnect,
klik OK.
9. Jalankan kembali Aplikasi
Winbox,Sampai pada langkah ini, Router Anda sudah di reset.
Setting Interface Seperti gambar
berikut :
Keterangan :
·
Pada
Ether 1 menjadi Router Utama
·
Pada
Ether 3 menjadi LAN
10. Setting IP Address, pada
masing-masing Ethernet, seperti pada gambar berikut ini:
Setting
OSPF, dengan cara :
·
Klik
Routing
·
Pilih
OSPF
·
Pilih
menu Instances,atur seperti gambar
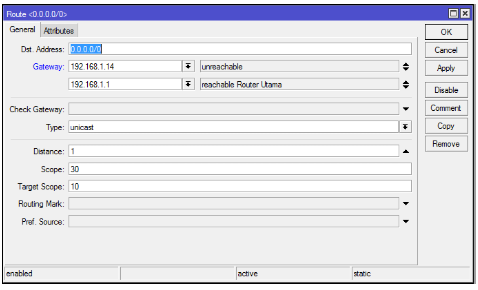
11. Tambah Routing dengan cara :
·
Klik
IP Routes, lalu
·
Tambahkan
Gateway,maka klik OK.
Maka tampilan penambahan Route
- SETTING ROUTER 2
1. Buka Aplikasi Winbox
2. Klik MAC Address Router, klik
connect.
3. New Terminal, ketikan perintah:
system reset, -enter
4. Tekan Y, tunggu sampai router
Disconnect, kemudian klik Ok.
5. Jalankan kembali winbox.
6. Muncul Dialog Configuration
7. Kemudian klik remove configuration.
8. Muncul Dialog Router Disconnect,
klik OK.
9. Jalankan kembali Aplikasi
Winbox,Sampai pada langkah ini, Router Anda sudah di reset.
10. Setting Interface Seperti gambar
berikut :

Keterangan:
·
Pada
Ether 1 menjadi Router Utama
·
Pada
Ether 4 menjadi LAN
·
Pada
Ether 5 menjadi LAN2
11. Setting IP Address, pada
masing-masing Ethernet, seperti pada gambar berikut ini:
Setting
OSPF, dengan cara :
·
Klik
Routing
·
Pilih
OSPF
·
Pilih
menu Instances,atur seperti gambar :
12. Tambah Routing dengan cara :
·
Klik
IP Routes, lalu +
·
Tambahkan
Gateway,maka klik OK.